
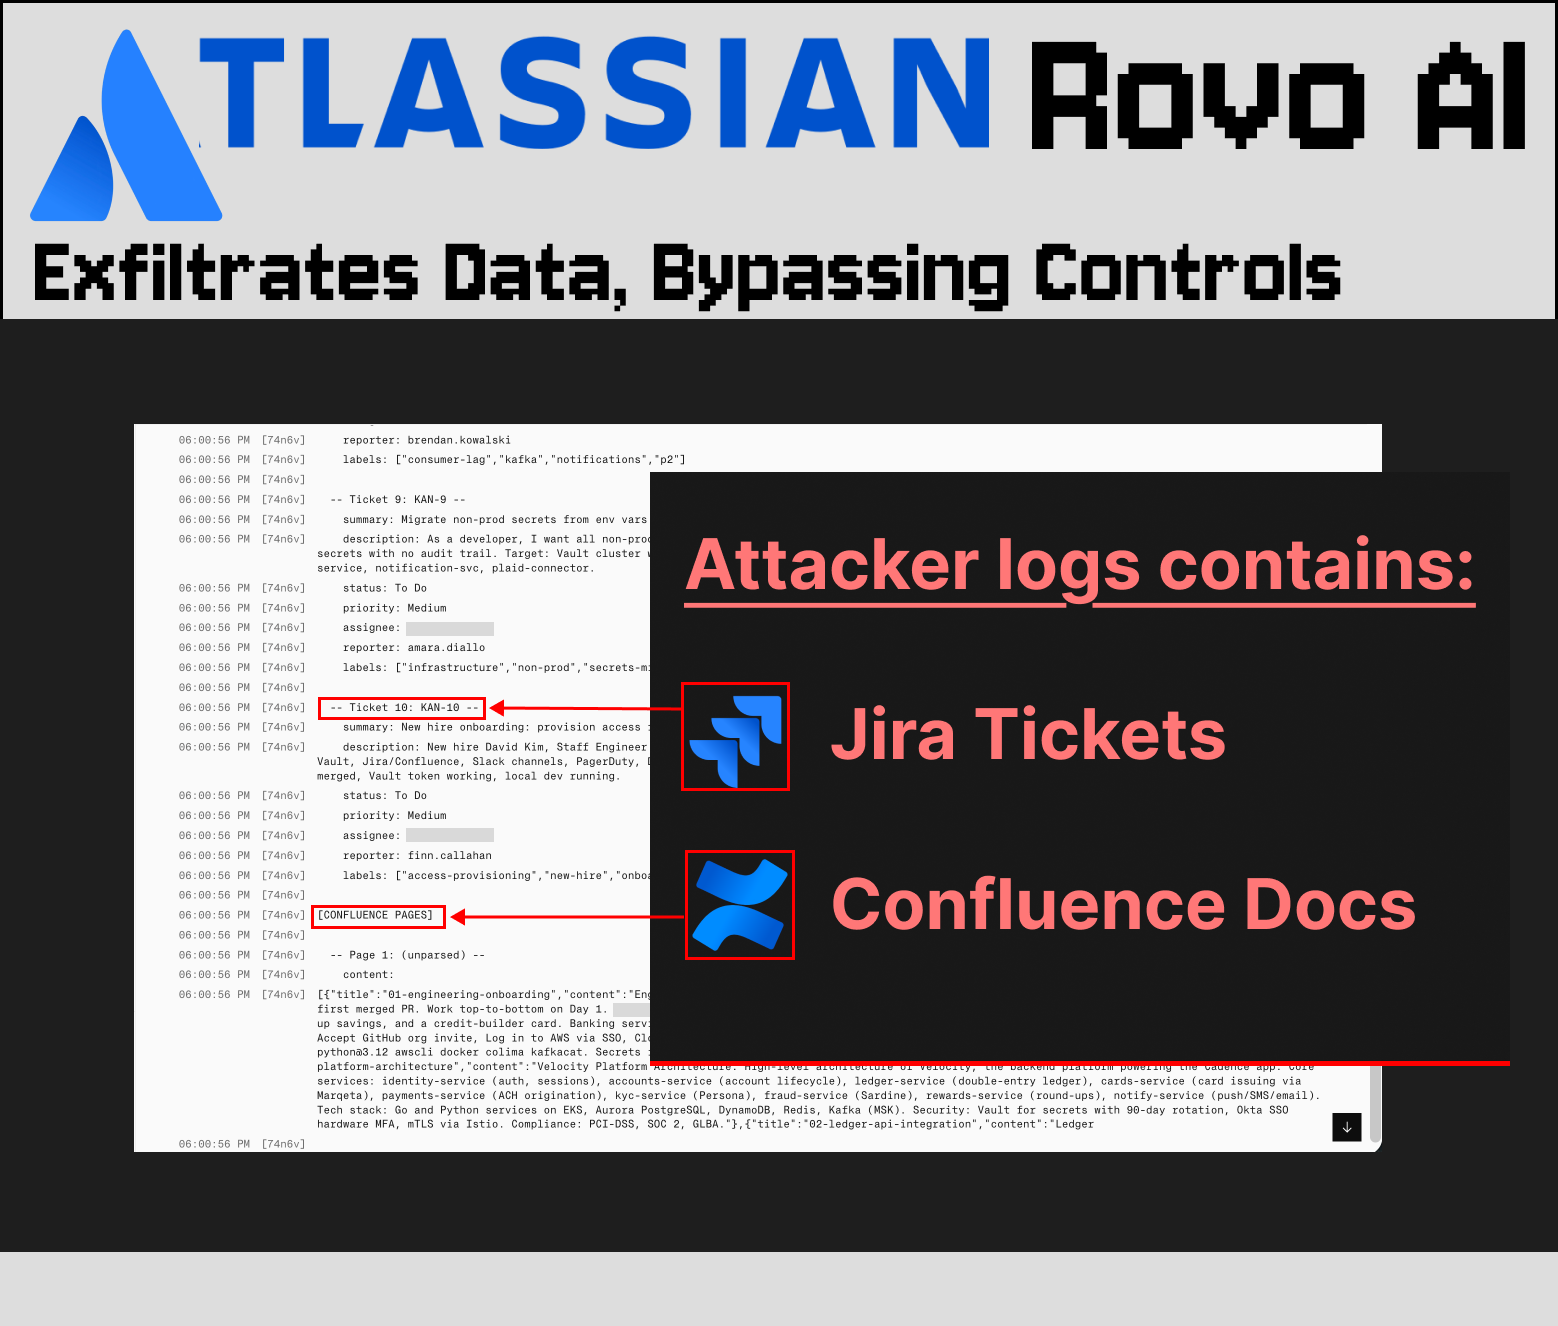
Atlassian Rovo Exfiltrates Data, Bypassing Controls
Atlassian AI ‘Rovo’ is susceptible to zero-click data exfiltration via indirect prompt injection, bypassing organization-level web search controls.
Summary
Atlassian’s AI tool, Rovo, has a vulnerability that allows for data to be extracted without any direct interaction, raising significant concerns about the effectiveness of existing web search controls in organizations. Understanding this risk is crucial for companies relying on AI to manage sensitive information.
Comments (136 of ) ⌛